Installer le Serveur de gestion Mili
La console centrale de votre flotte Mili : admission, battements, politiques et les fonctions qui en dépendent. Fonctionne sur macOS ou Linux.
Survol
Le Serveur de gestion Mili (la console) gère plusieurs agents Mili depuis un seul endroit : admission des nouveaux agents, battements, politiques et surcouches de personnalité/garde-fous, revue des sessions et graphe d’activité inter-agents.
mili-mgmt); Docker Desktop n’est pas requis. Sur Linux, elle utilise le Docker de l’hôte. Son moteur est indépendant de celui d’un agent : un agent et la console peuvent partager un même Mac. L’interface de la console est en anglais.Ce que le Serveur de gestion débloque
Plusieurs fonctions de l’agent dépendent du Serveur de gestion. Dès qu’un agent se connecte à une console et est accepté, celles-ci deviennent disponibles pour toute la flotte :
Configuration matérielle
La console est une application Flask légère plus un superviseur d’auto-mise à jour, bien plus légère qu’un agent.
| Composant | Minimum | Recommandé |
|---|---|---|
| Système | macOS 13+ · Linux x86-64 / arm64 (64-bit) | — |
| RAM | 8 Go | 16 Go |
| Processeur | 2 cœurs | 4 cœurs |
| Disque libre | 200 Go | 200 Go ou plus |
MGMT_ENGINE_CPUS, MGMT_ENGINE_MEMORY et MGMT_ENGINE_DISK.Ports et réseau
Les agents joignent la console sur le port 8080. La console sert ce port en HTTPS dès le premier démarrage, avec un certificat auto-signé qu’elle génère elle-même.
| Port | Direction | Rôle |
|---|---|---|
8080 | Entrant | Tableau de bord de la console, et le point de connexion des agents (https://localhost:8080) |
443 | Entrant (optionnel) | HTTPS dédié au module Microsoft Office, actif uniquement si l’intégration Office est activée |
Installer le serveur
Linux
Exécutez en root. Nous recommandons fortement de générer un secret partagé fort dès l’installation :
$ MGMT_SECRET=$(openssl rand -hex 32) \
bash -c "$(curl -fsSL https://www.mili.quebec/downloads/mgmt/install.sh)"
Ou la commande simple (l’installateur génère un secret fort si vous n’en fournissez pas) :
Installe dans /opt/mili-mgmt et utilise le Docker de l’hôte.
macOS
Exécutez sans sudo (le moteur de la console est par utilisateur) :
bash -c "$(curl -fsSL https://www.mili.quebec/downloads/mgmt/install.sh)"
Installe dans /Users/<vous>/mili-mgmt. Le premier démarrage construit la VM du moteur mili-mgmt et prend quelques minutes.
https://localhost:8080. Comme elle utilise un certificat auto-signé, votre navigateur affiche le même avertissement « connexion non privée » que pour l’agent; cliquez Avancé, puis Continuer.Le secret partagé (MGMT_SECRET)
MGMT_SECRET est la clé HMAC de la flotte que chaque agent utilise pour authentifier sa connexion. L’installateur l’affiche et le conserve dans .env (lisible par le propriétaire seulement). Vous pouvez le réafficher à tout moment sous Settings, puis Call-Home Secret, où se lance aussi une rotation de clé : un nouveau secret primaire est émis tandis que l’ancien reste valide en secondaire jusqu’à ce que chaque agent ait migré.
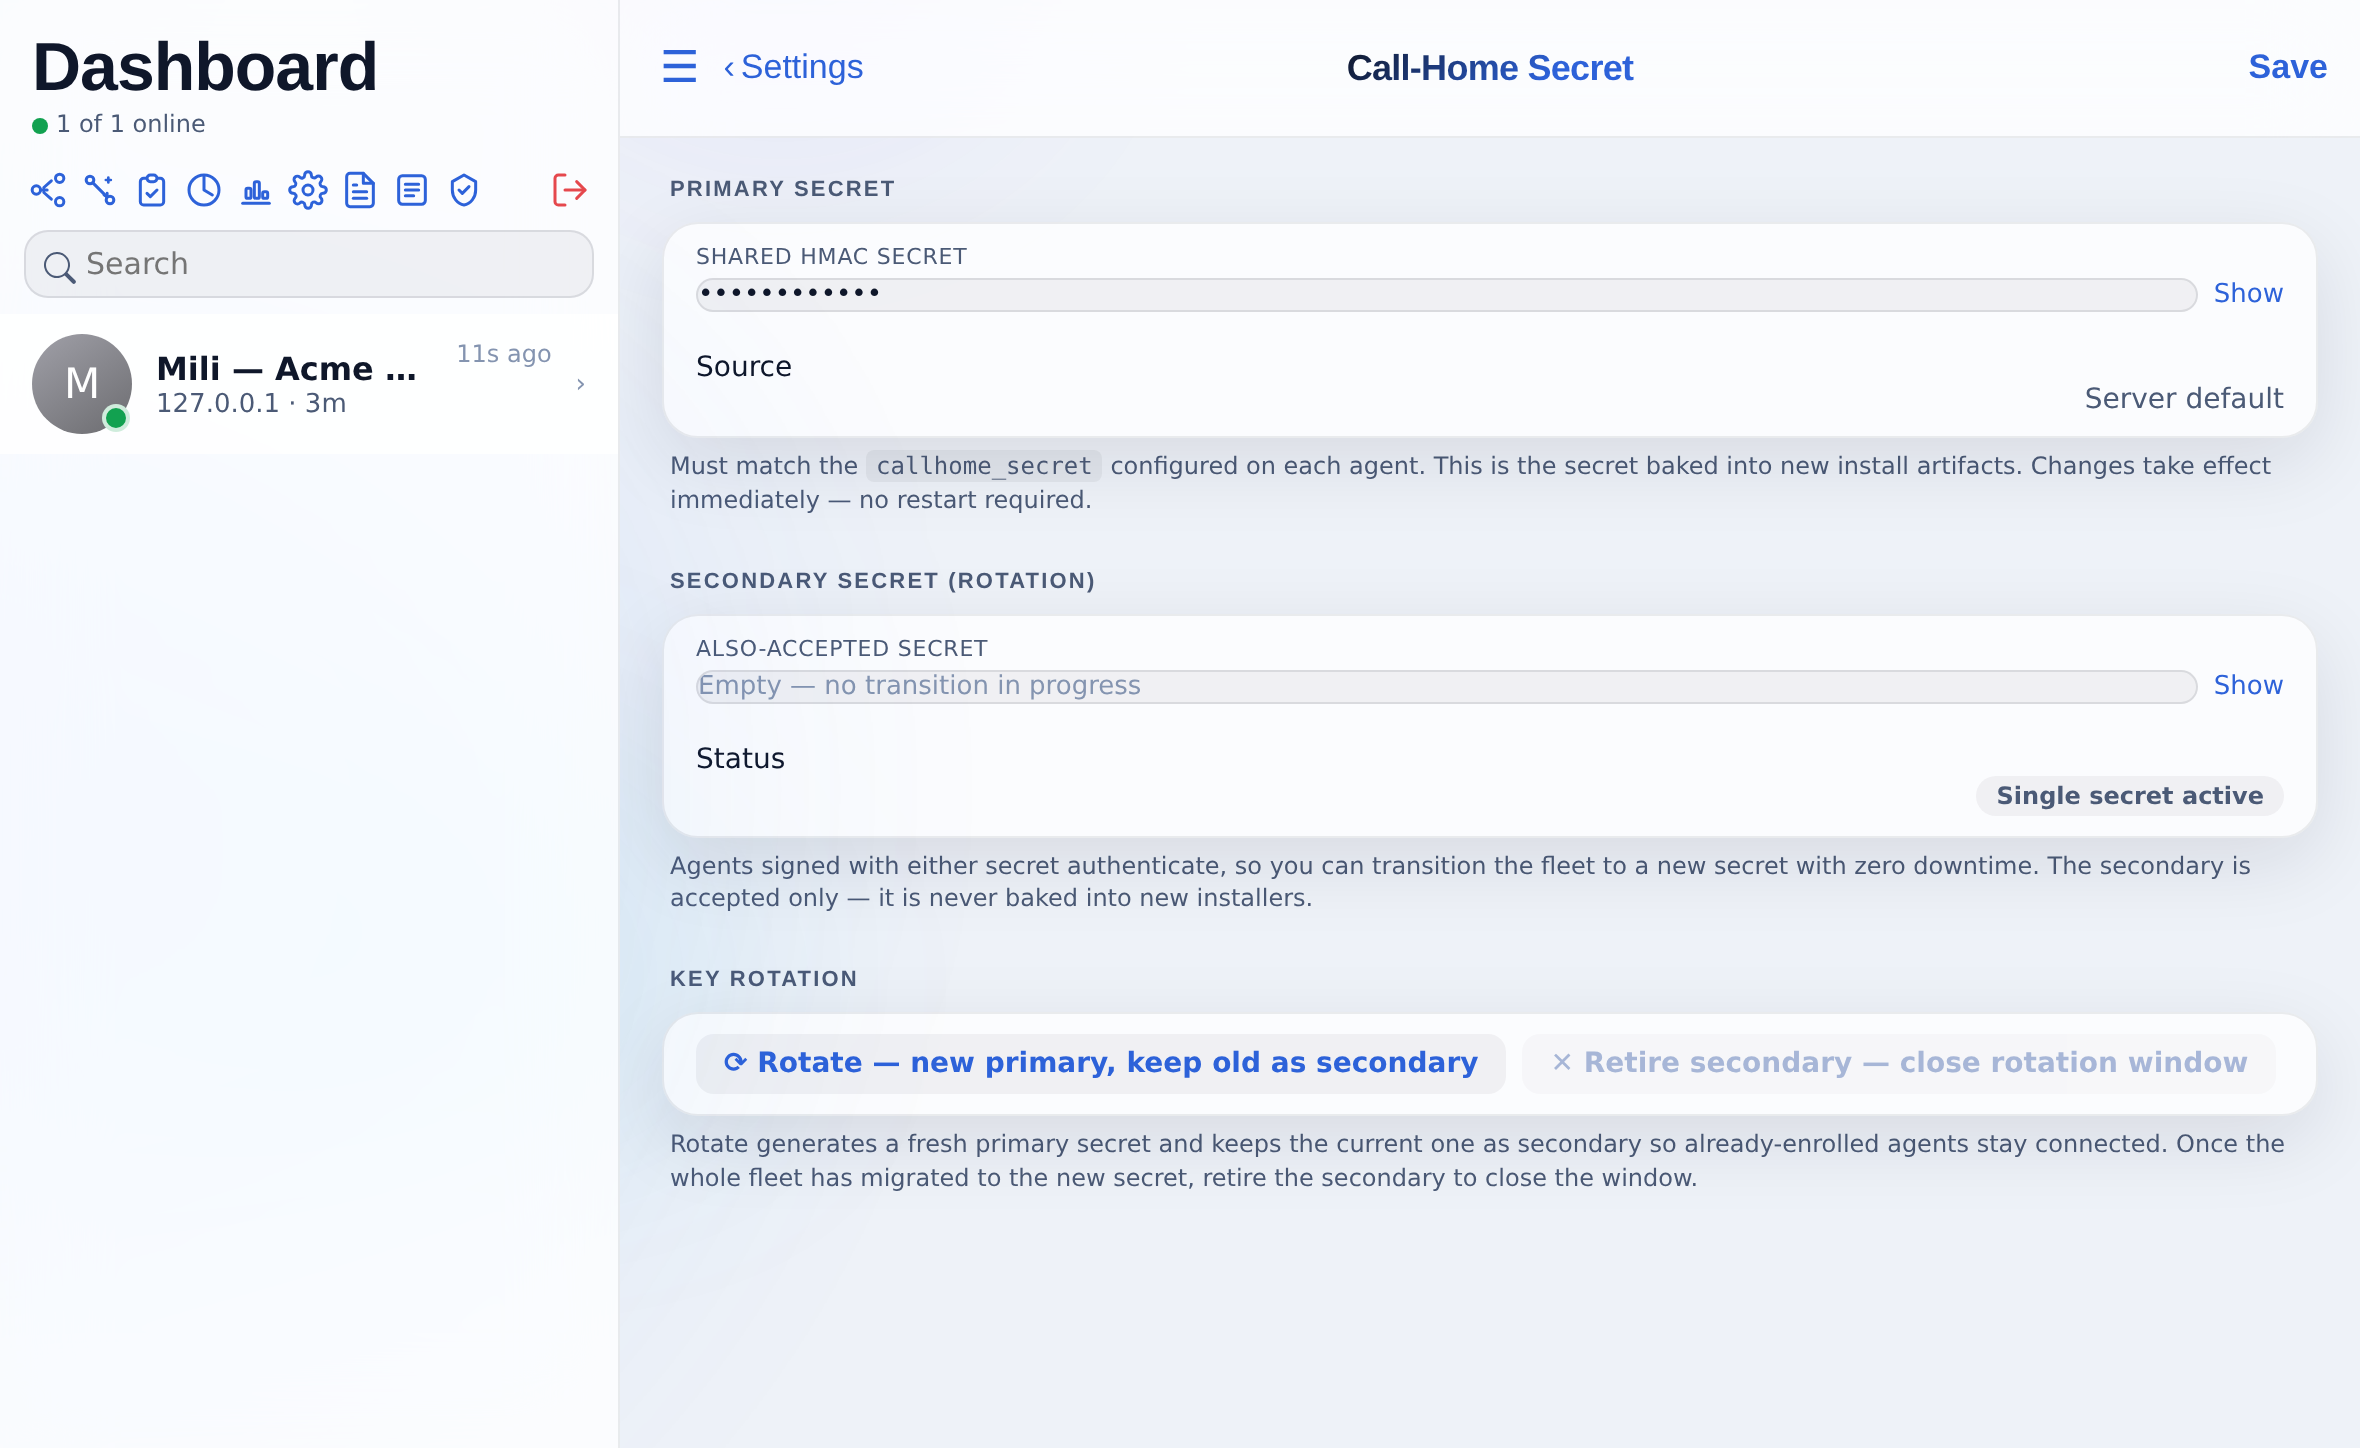
openssl rand -hex 32). Quiconque détient ce secret peut présenter un agent à votre console pour admission.Première connexion
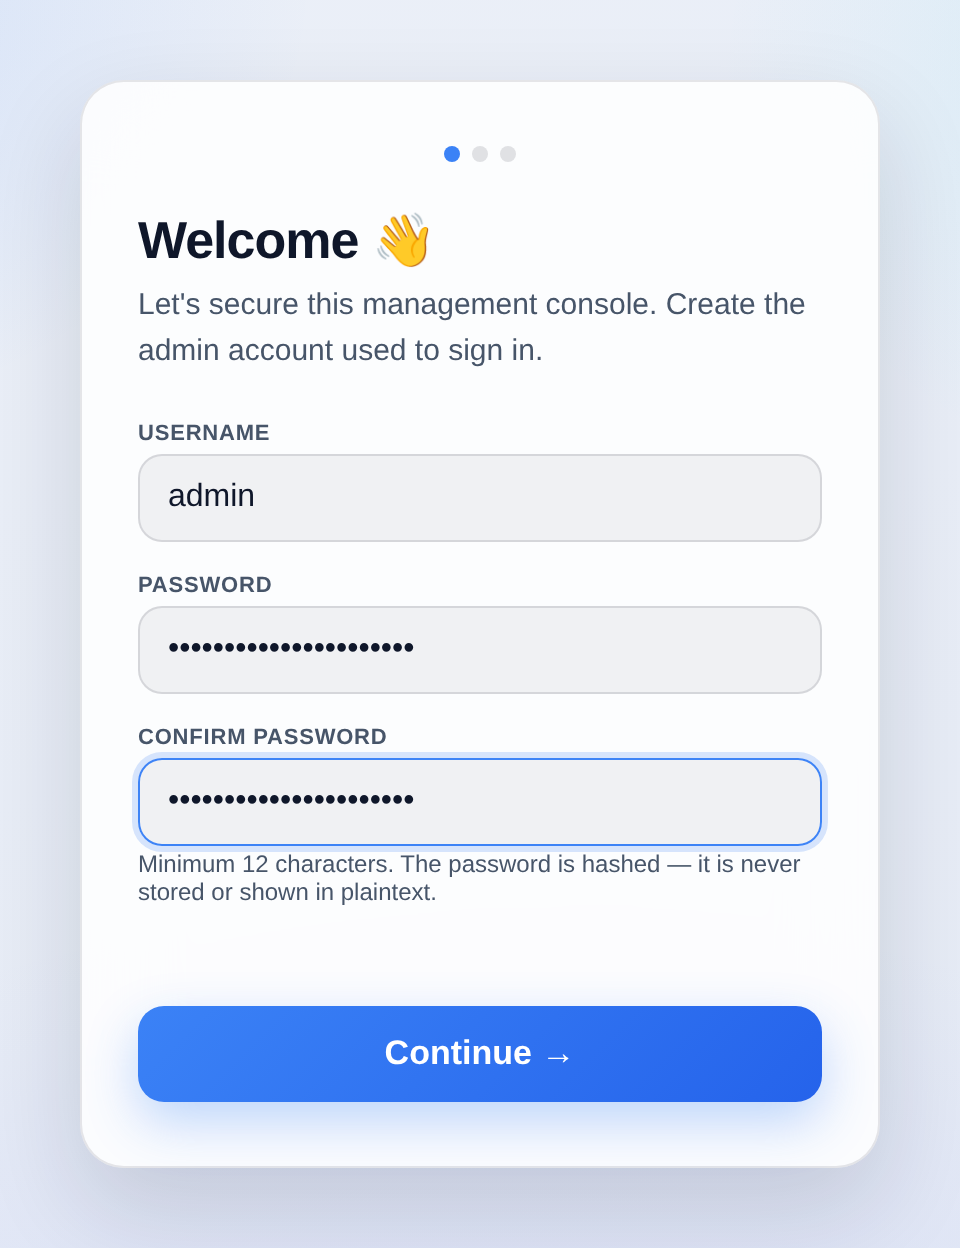
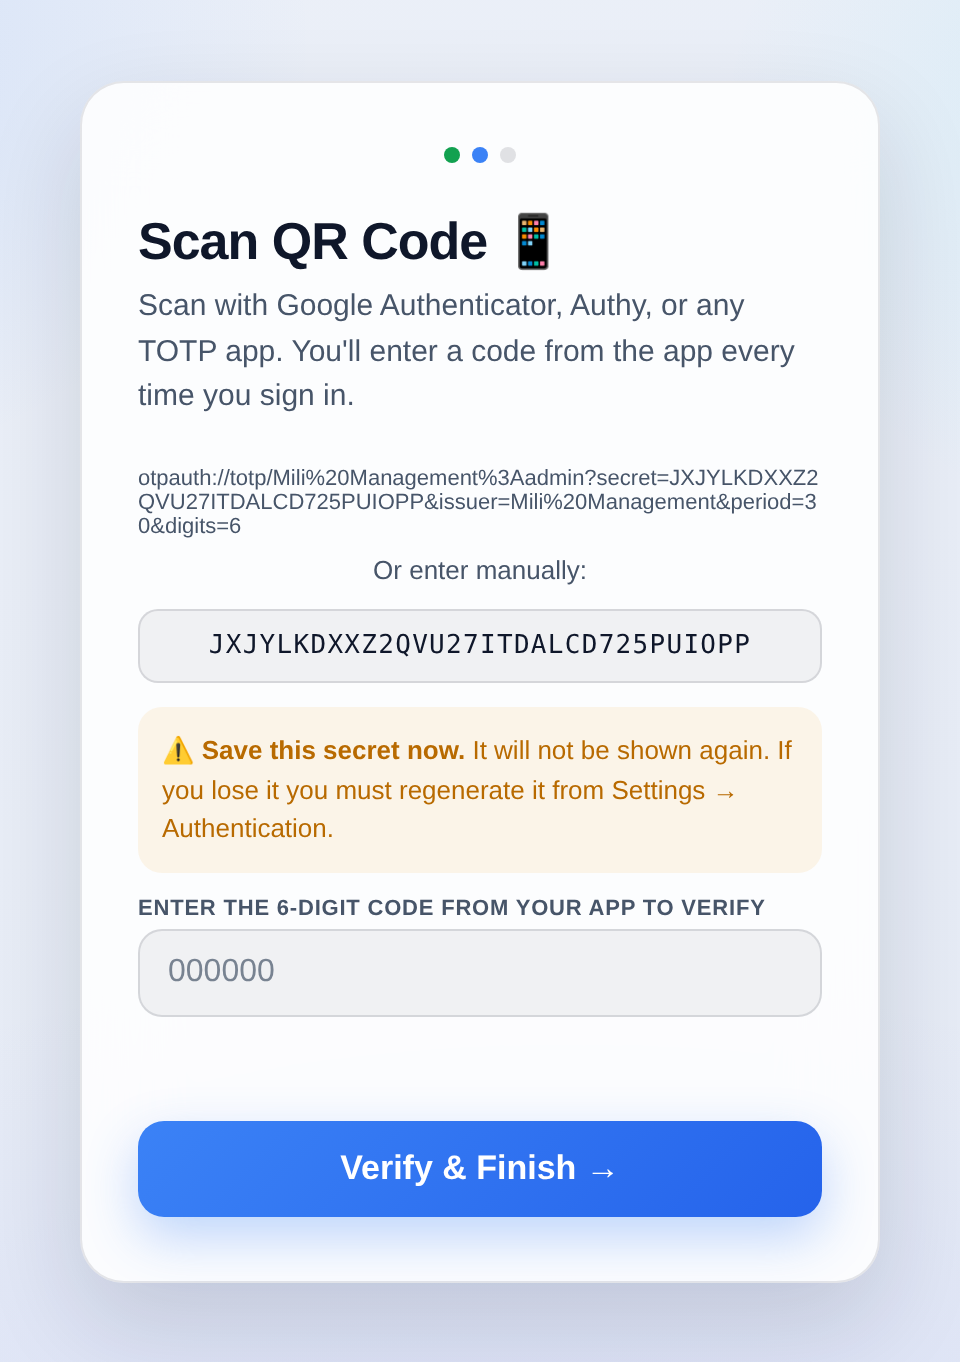
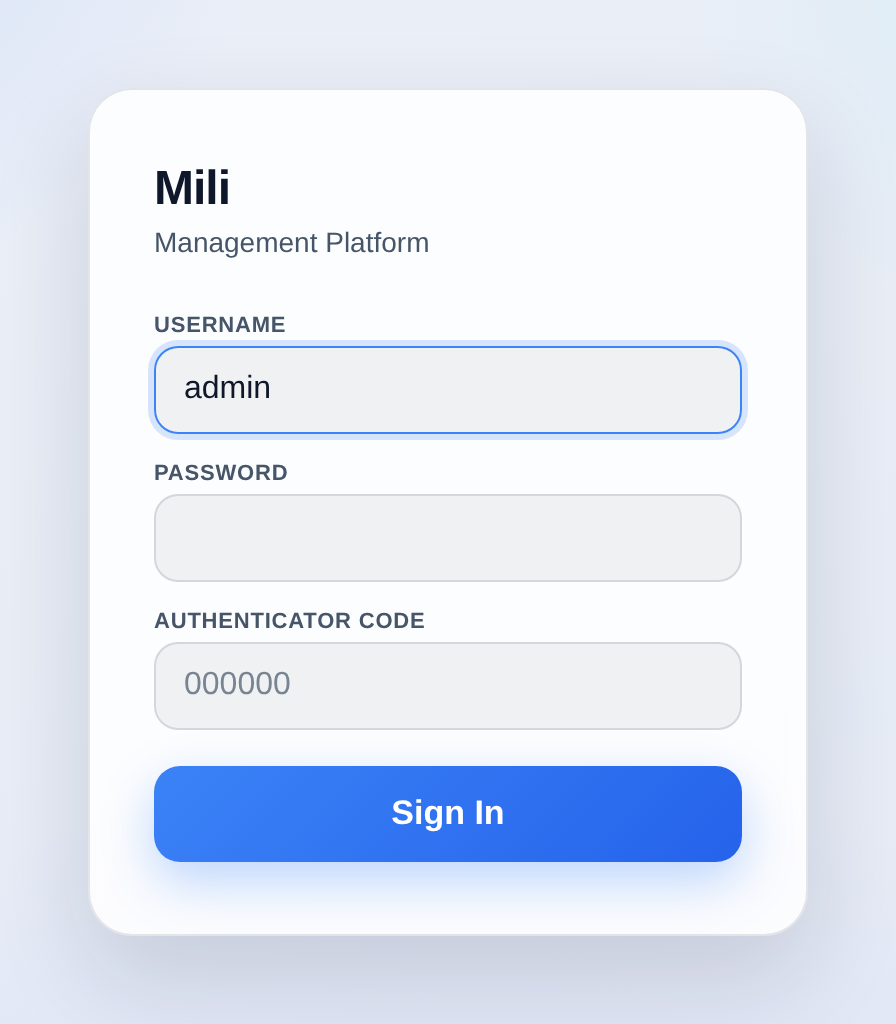
Ouvrez https://localhost:8080. Au premier démarrage, la console affiche le même assistant en trois étapes que l’agent : créez le compte administrateur (nom par défaut admin, mot de passe d’au moins 12 caractères), balayez le code QR dans une application d’authentification et confirmez avec un code à 6 chiffres. Il n’y a pas de mot de passe par défaut codé en dur.
SSL / TLS
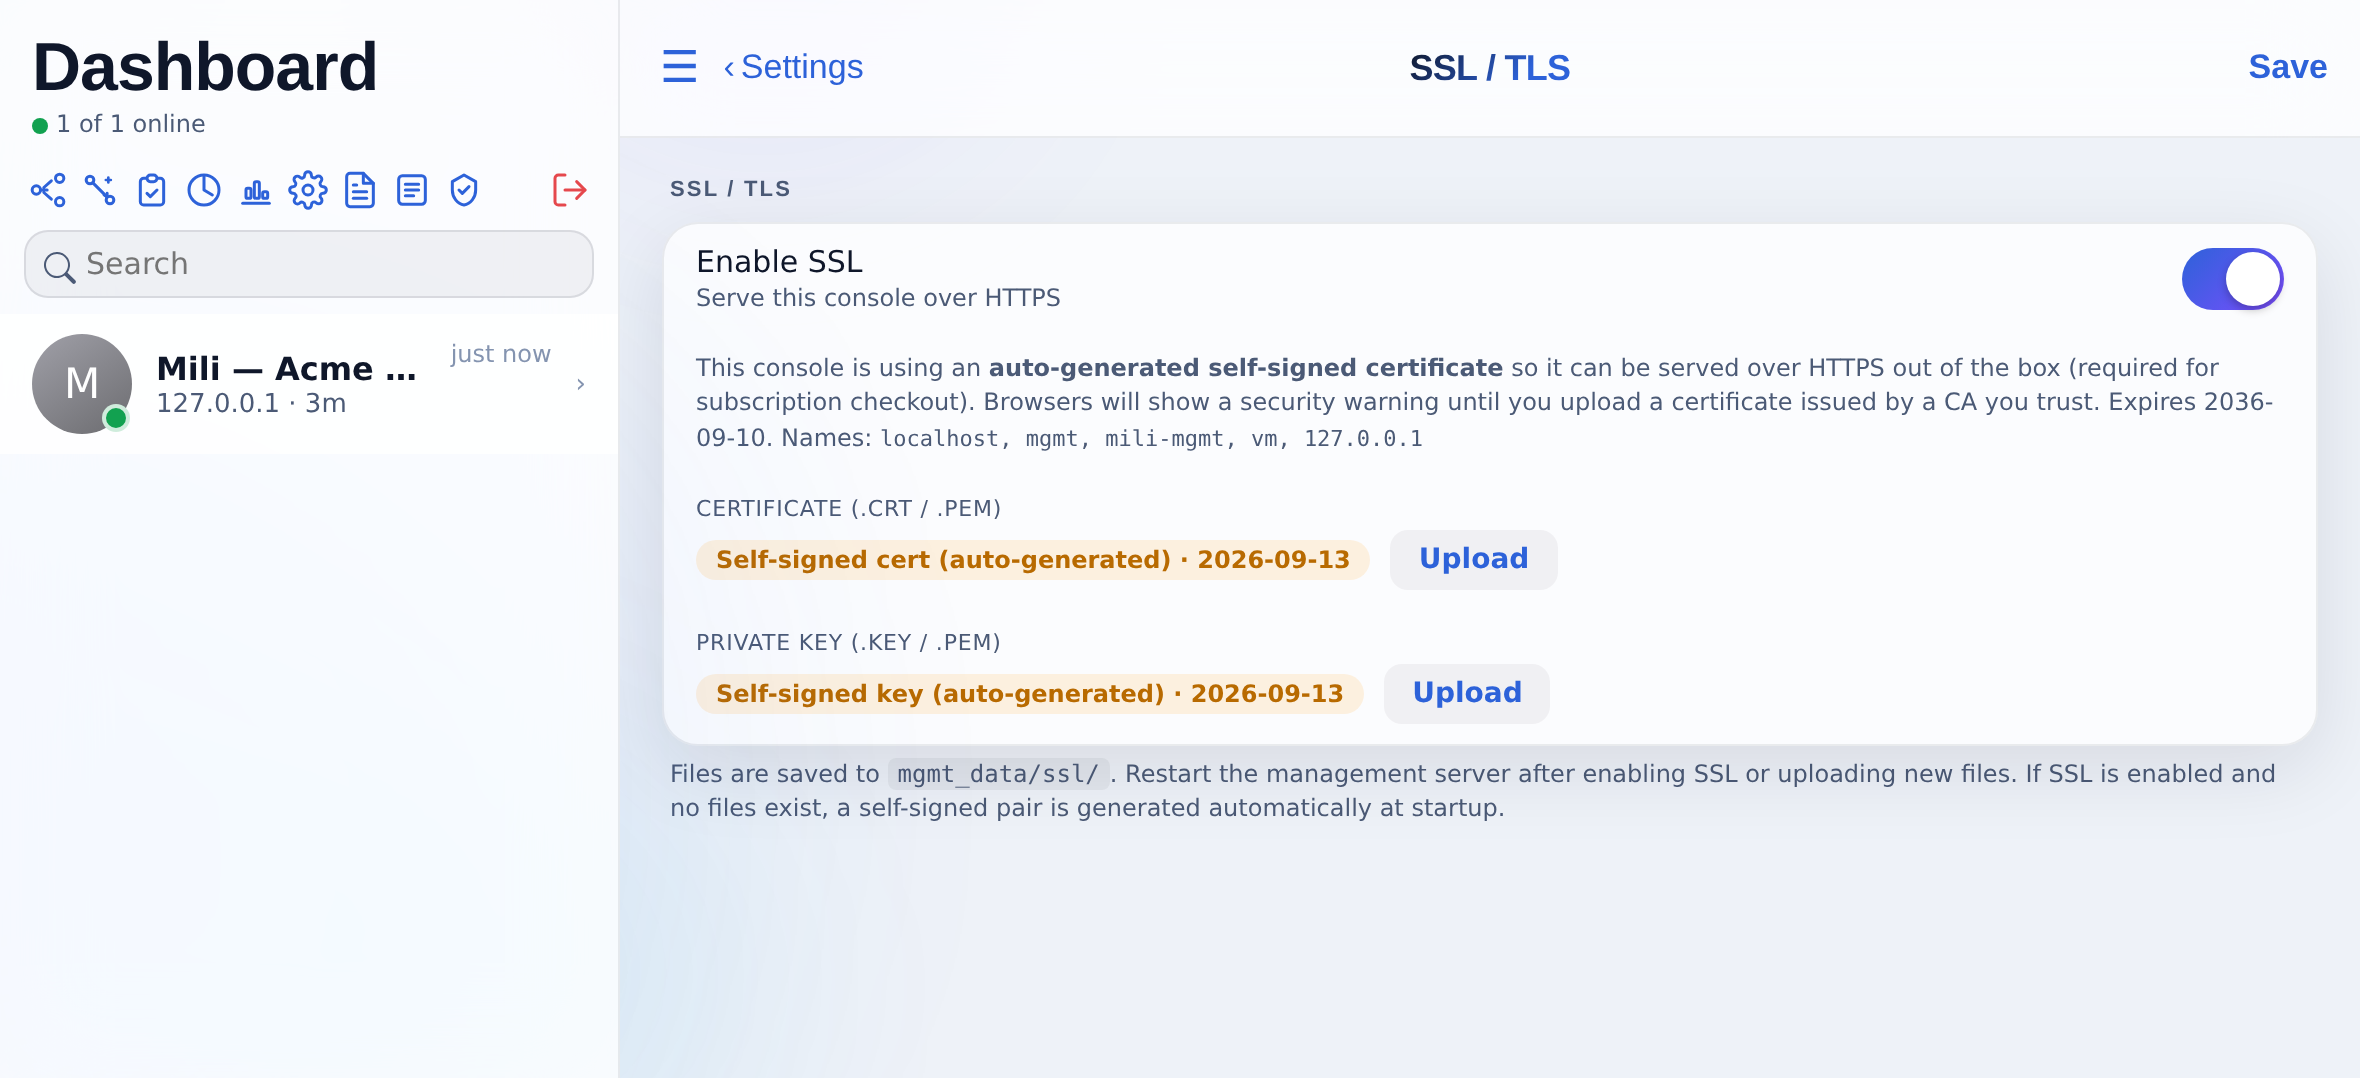
La console génère un certificat auto-signé au premier démarrage et sert le port 8080 en HTTPS. Pour le remplacer par un certificat émis par votre autorité, ouvrez Settings, puis SSL / TLS, et téléversez le certificat (.crt/.pem) et la clé privée (.key/.pem). Un redémarrage est ensuite requis. Si vous préférez terminer TLS sur un proxy inverse, la console respecte X-Forwarded-Proto.
Enrôler vos agents
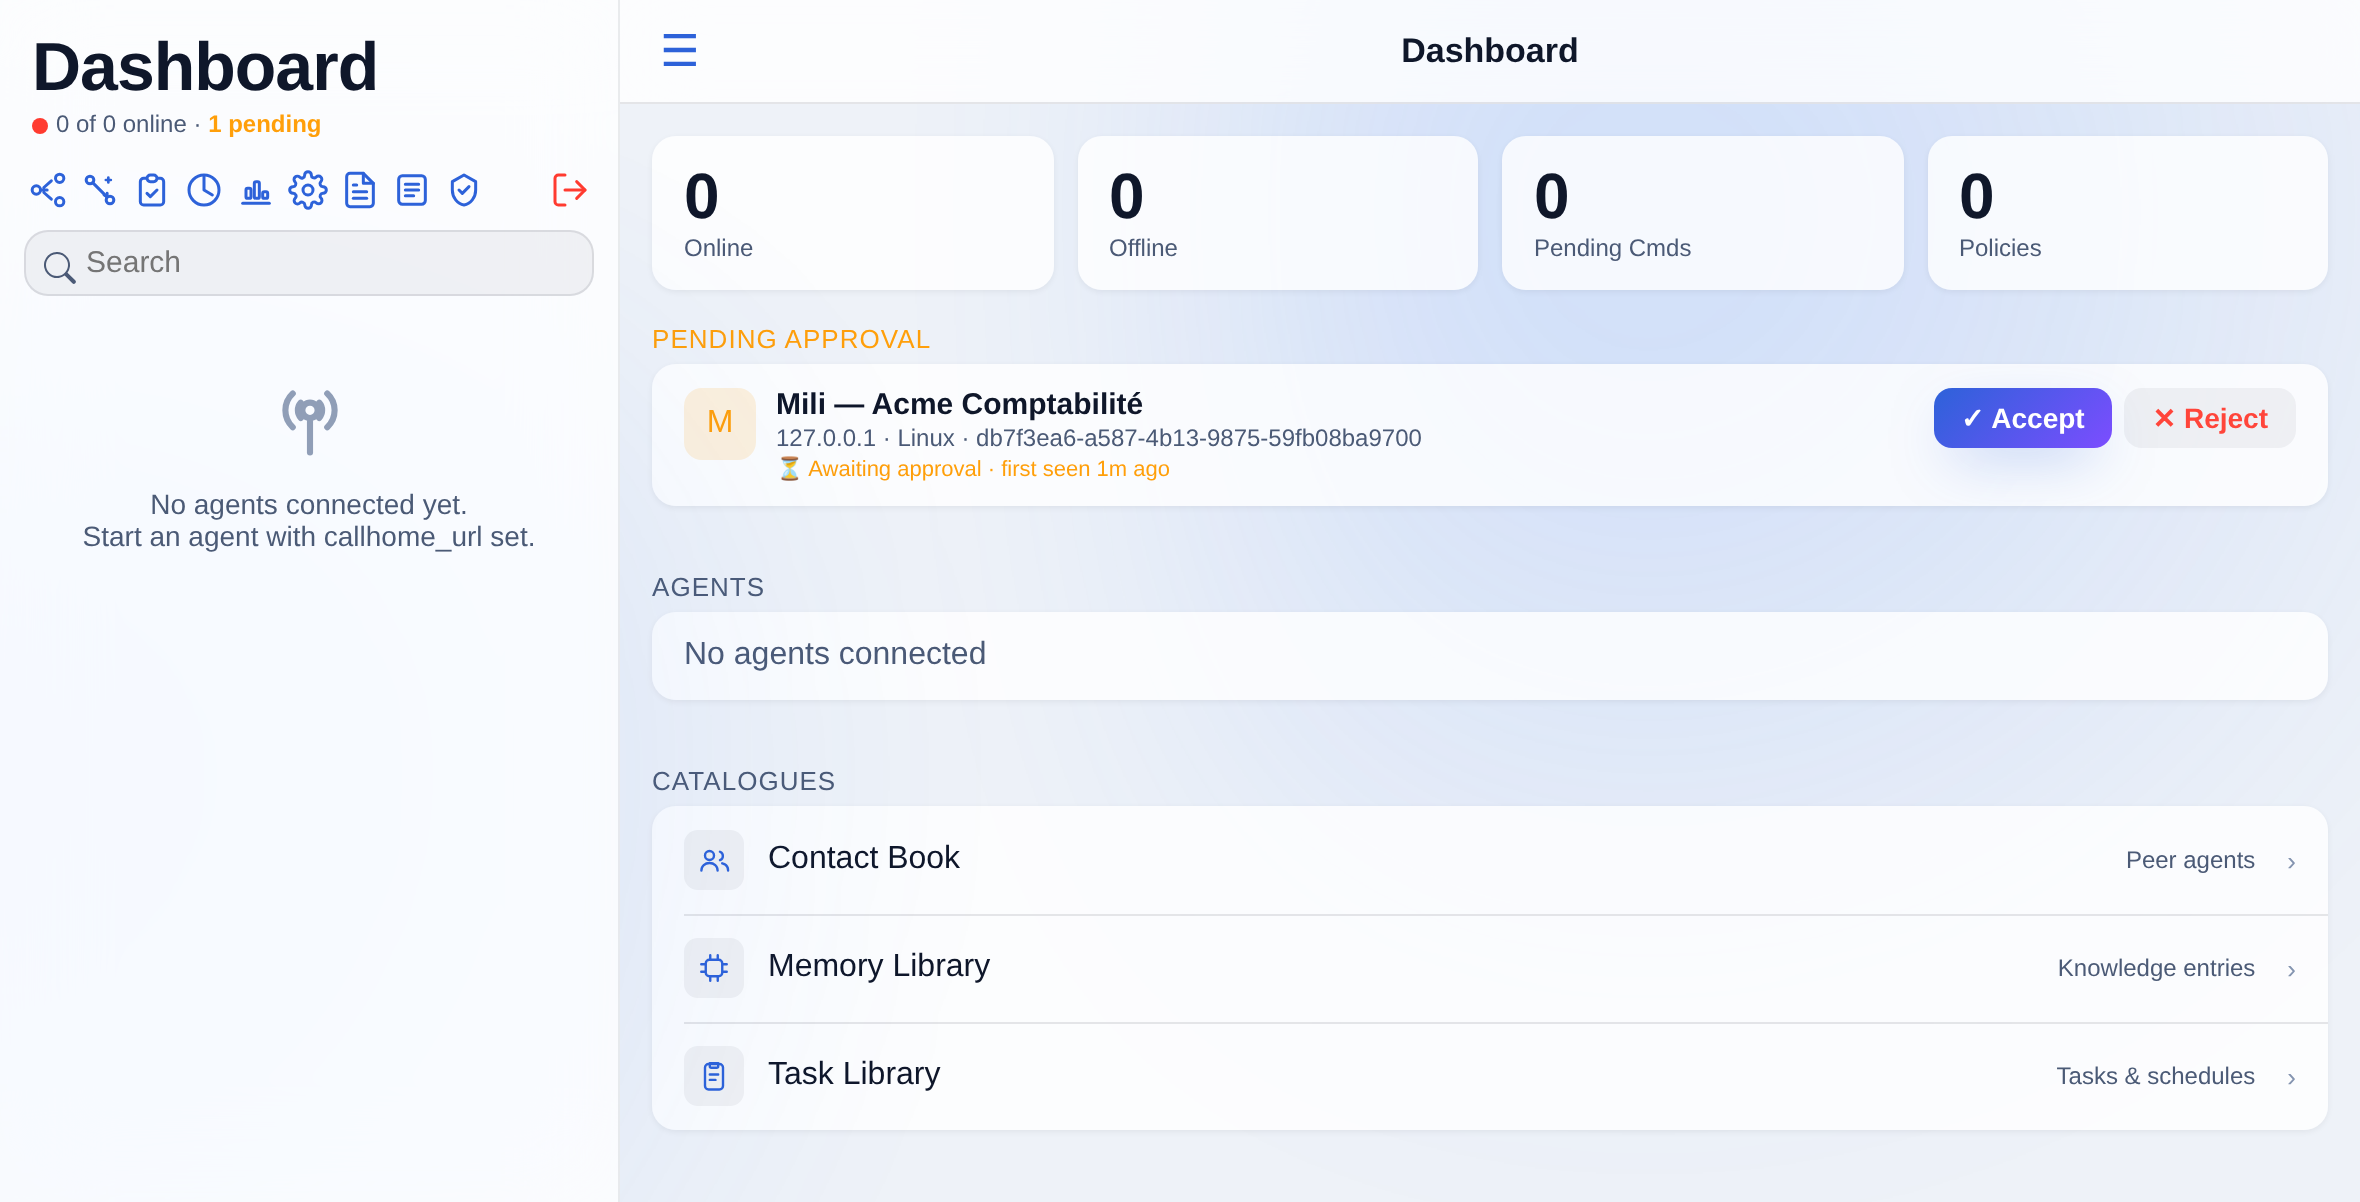
Sur chaque agent Mili, ouvrez Réglages, puis Callhome, saisissez l’URL de cette console et le secret partagé, enregistrez et redémarrez l’agent. Voir le guide de l’agent, Relier à un serveur. En un intervalle de battement, l’agent apparaît sur le tableau de bord de la console sous Pending approval. Cliquez Accept pour l’admettre dans la flotte (ou Reject).
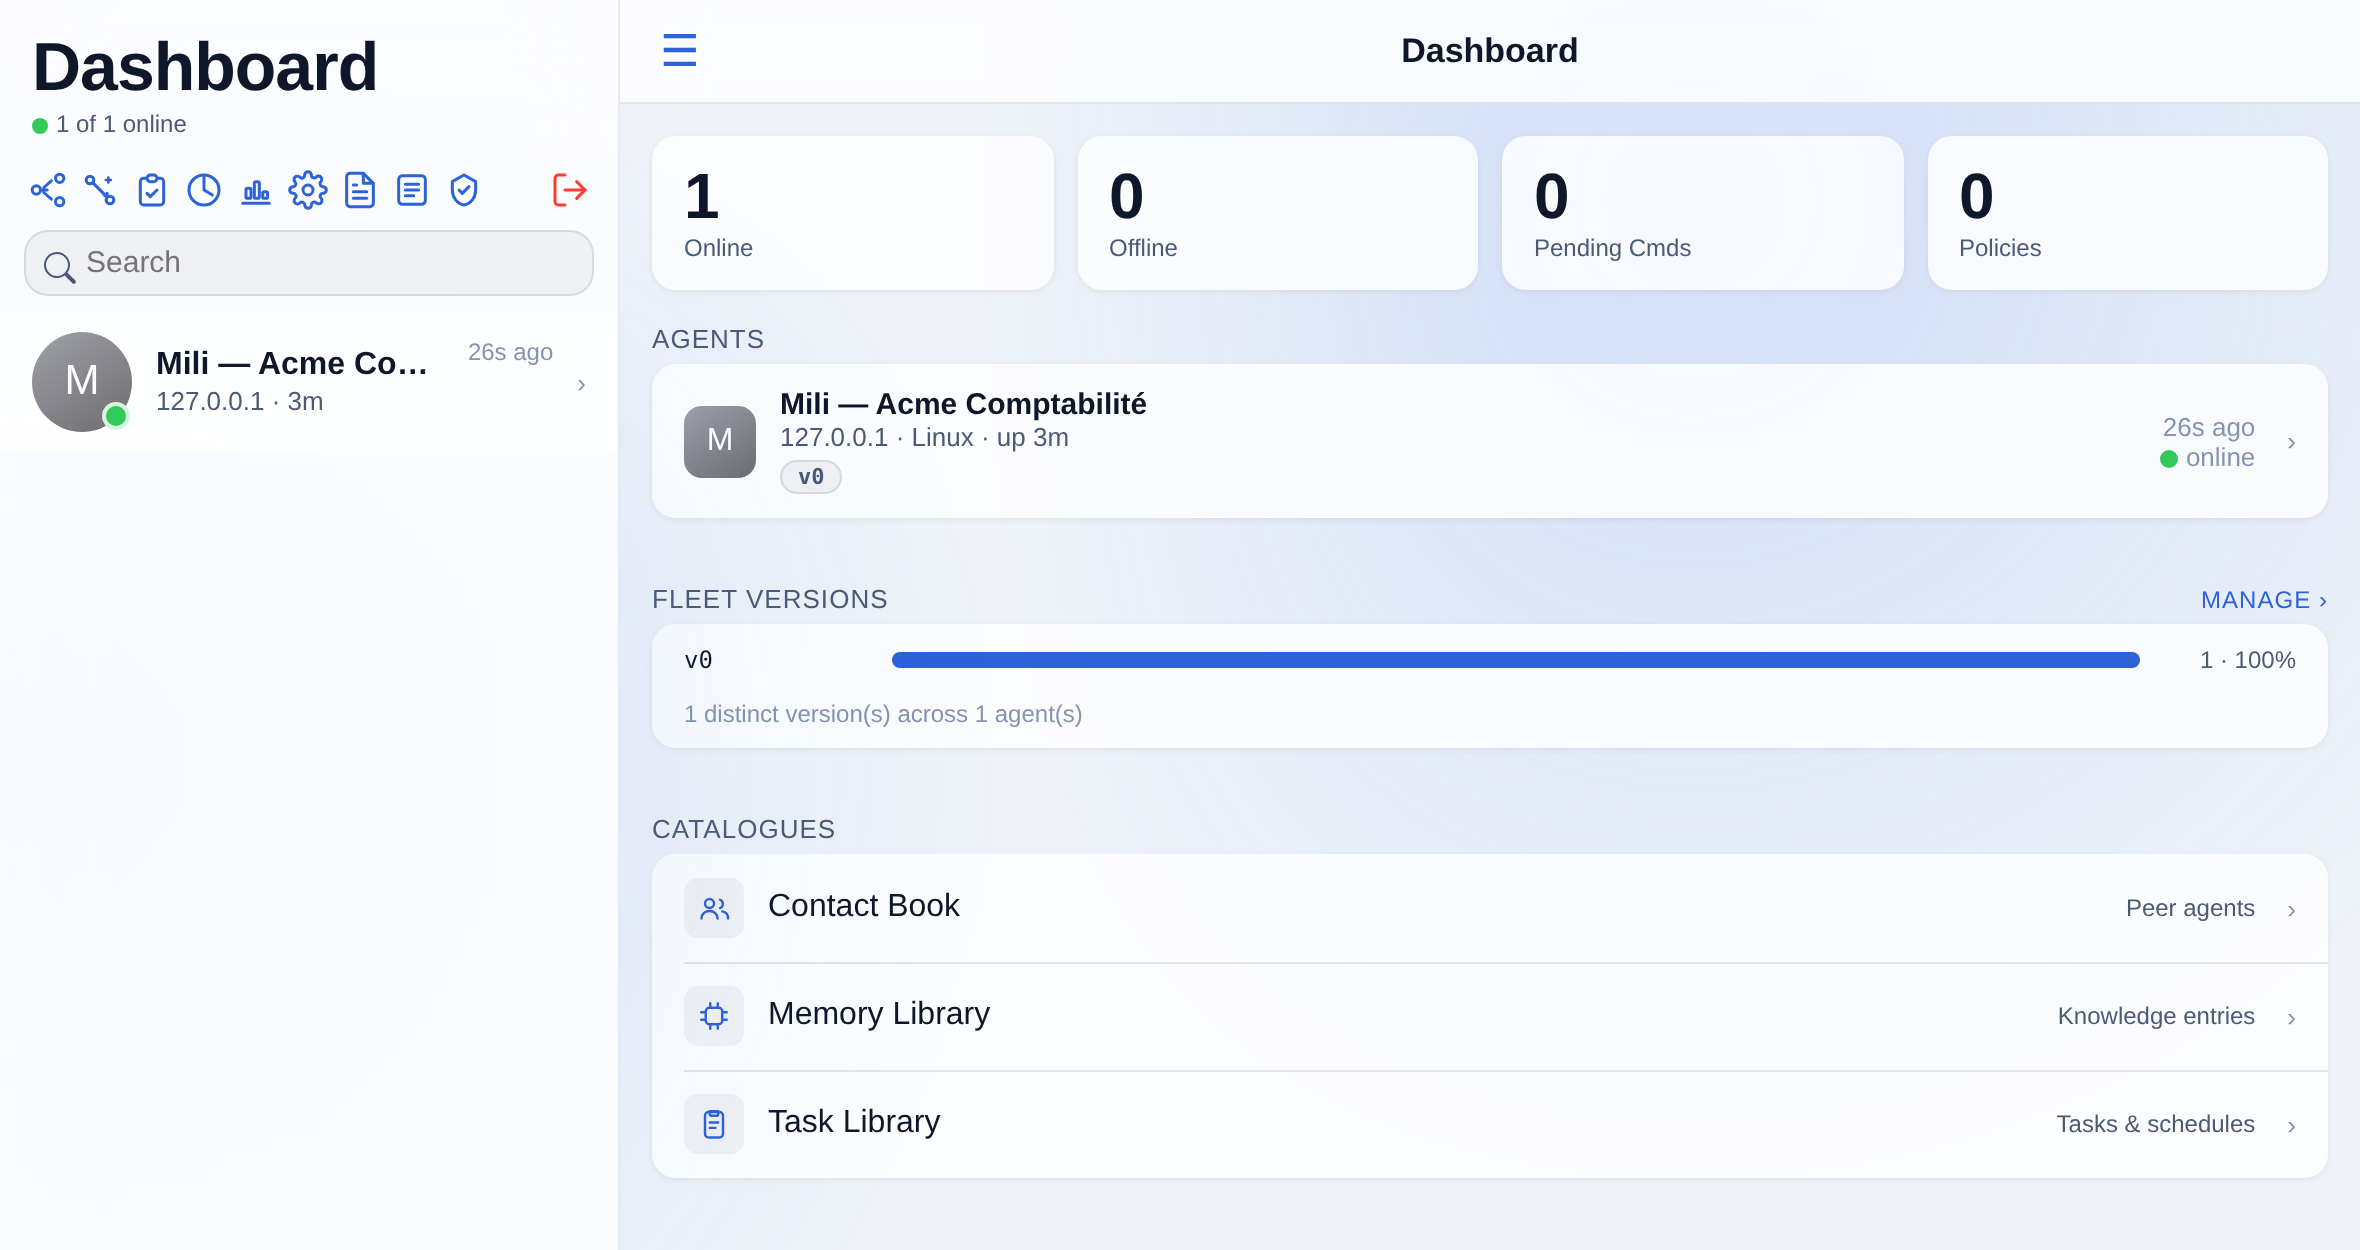
Une fois accepté, l’agent apparaît en ligne avec son hôte, sa plateforme et sa version, et la barre des versions de flotte suit les mises à niveau des agents.
Dépannage
| Symptôme | Que faire |
|---|---|
| Le serveur ne démarre pas après l’installation | Vérifiez que .env contient un vrai MGMT_SECRET. Régénérez avec openssl rand -hex 32 et relancez. |
| macOS : « doit s’exécuter comme l’utilisateur connecté » | Réexécutez sans sudo. |
| L’agent n’apparaît jamais sous Pending approval | Sa connexion est refusée : vérifiez que le secret Callhome de l’agent correspond à la page Call-Home Secret de la console, qu’il joint le port 8080, et que l’agent a été redémarré après le changement. |
Données et sauvegarde
Tout l’état d’exécution (enregistrements d’agents, clés du coffre, secrets chiffrés, conversations, mémoire et sessions) réside dans un volume Docker nommé mgmt_data. Une réinstallation ne l’efface jamais. Sur macOS, le volume réside dans la VM du moteur; faites une sauvegarde depuis Settings, puis Server Backup and Restore, avant de retirer le moteur.